A beállításoknak együtt kell működniük
A belépés, a céges gépek, a megosztások és az adminisztrátori jogok együtt befolyásolják az adatok biztonságát. Ezeket a cég működése és a meglévő licencek alapján nézzük át. Kis cégnél az alapok rendezésében, nagyobb szervezetnél a belső IT- és biztonsági csapattal egyeztetett feladatokban segítünk.
Belépés és hozzáférés
Ellenőrizzük a többfaktoros belépést, a feltételes hozzáférést és a külső partnerek jogait. Megnézzük azt is, mi történik egy kolléga érkezésekor vagy távozásakor.
Kiemelt jogosultságok
Átnézzük az adminisztrátori jogokat és a vészhelyzeti hozzáférést. Igény szerint a kiemelt jogosultságok időben korlátozott használatát is kialakítjuk a Privileged Identity Management, röviden PIM segítségével.
Fenyegetésvédelem és naplózás
Beállítjuk a licencekkel elérhető Defender-védelmet, riasztásokat és naplózást, hogy a gyanús eseményeket ki lehessen vizsgálni.
Adatvédelem és megosztás
Megnézzük, hogyan osztanak meg fájlokat Teamsben, SharePointon és OneDrive-on. Átnézzük az adatmegőrzést, a címkézést és a használható Purview-funkciókat is.
A belépéshez használt eszköz is számít
Egy elavult, frissítések nélkül használt számítógép akkor is kockázatot jelenthet, ha a fájlok a Microsoft 365-ben vannak. Az eszközök állapotát és a belépési feltételeket együtt vizsgáljuk. A támogatás nélkül maradt rendszerek cseréjéhez és a hozzáférések rendezéséhez is javaslatot adunk.
Eszközkezelés és biztonsági beállítások →
A felülvizsgálat és bevezetés menete
- Átnézzük a licenceket, fiókokat, eszközöket, alkalmazásokat és a jelenlegi védelmet.
- Összefoglaljuk a talált kockázatokat, és közösen sorrendbe tesszük a teendőket.
- Megtervezzük a változtatásokat; ahol indokolt, próbacsoporttal kezdünk.
- Elvégezzük a jóváhagyott módosításokat, majd ellenőrizzük a működésüket.
- Átadjuk a leírásokat, és megbeszéljük a fennmaradó teendőket.
Már használunk MFA-t. Mit ellenőrizzünk még?
A többfaktoros hitelesítés fontos védelem, de a fiókok biztonságát nem lehet egyetlen kapcsolóval elintézni. Az is számít, milyen módon igazolja magát a felhasználó, hogyan vehet fel új hitelesítési eszközt, és mi történik, ha elveszíti a telefonját. A hozzáféréseket a munkatárs belépésétől a munkakörváltásán át a távozásáig követni kell.
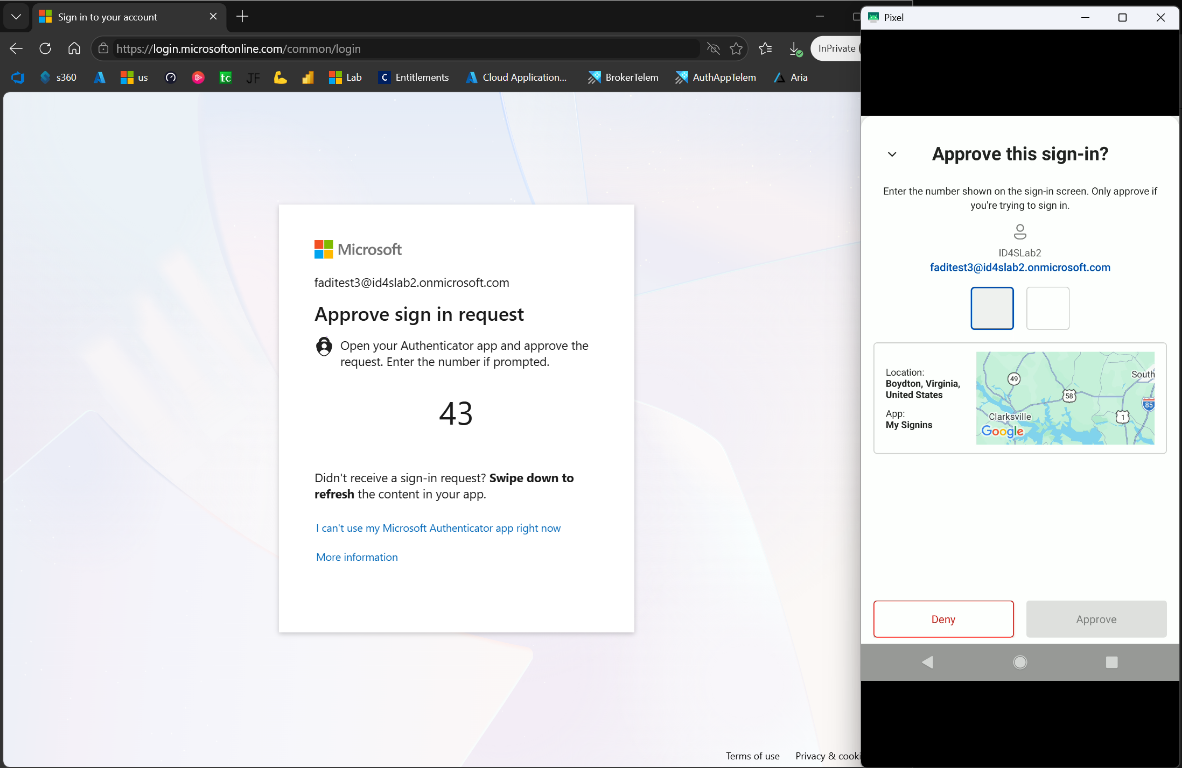
Nem csak a belépést kell védeni
Érdemes külön megvizsgálni a hitelesítési módok regisztrációját és cseréjét. Ki kezdeményezheti, milyen feltételekkel, és hogyan ellenőrizzük a személyazonosságát egy helyreállításnál? A Microsoft Entra feltételes hozzáférési szabályai a biztonsági adatok regisztrációjára is alkalmazhatók. Az elérhető lehetőségeket a licencek, az eszközkezelés és a tényleges munkafolyamat alapján kell kiválasztani.
A kezelt, megfelelő állapotú eszköz megkövetelése egy lehetséges feltétel. Előbb azonban ki kell próbálni az új munkatárs első belépését és az eszközcserét is: nem alakíthatunk ki olyan helyzetet, amelyben a regisztrációhoz szükséges hozzáférést éppen a regisztráció hiánya akadályozza. A hitelesítési módokat is külön értékeljük; ahol indokolt és támogatott, adathalászatnak ellenálló módszer bevezetését tervezzük.
Öt kérdés a fiókok teljes életútjáról
- Belépő munkatárs: ki igazolja a személyazonosságát, és hogyan kapja meg az első hozzáférését?
- Új telefon vagy elveszett eszköz: ki engedélyezheti a helyreállítást, és hogyan naplózzuk a lépéseket?
- Adminisztrátori feladat: kinek kell kiemelt jog, milyen időtartamra, és ki hagyja jóvá?
- Munkakörváltás vagy kilépés: mely jogosultságokat, munkameneteket és hozzáféréseket kell felülvizsgálni vagy lezárni?
- Külső partner és automatizálás: ki a hozzáférés gazdája, meddig indokolt, és mikor ellenőrizték utoljára?
Az alkalmazások és automatizálások identitásait külön is át kell nézni. A felhasználókra célzott MFA-szabály nem jelenti automatikusan ezek védelmét. Fontos a szükségesnél nem szélesebb jogosultság, az ismert felelős és a hitelesítő adatok megfelelő kezelése.
Próbával vezessük be, ne egyszerre mindenkinél
Ahol alkalmazható, először csak megfigyelő, úgynevezett report-only módban nézzük meg a szabály várható hatását. Ezután kijelölt próbacsoporttal ellenőrizzük a tényleges belépést, a regisztrációt és a helyreállítást. A naplóelemzés önmagában nem bizonyítja, hogy minden munkafolyamat működni fog.
A vészhelyzeti adminisztrátori hozzáférés külön, védett és ellenőrzött eljárás része. Nem a napi felhasználói kivételek megoldására szolgál. Az átmeneti kivételeknek saját indokuk, felelősük és felülvizsgálati határidejük legyen.
Kis cégnél az alapfolyamatok rendezésével, nagyobb szervezetnél a belső IT- és biztonsági csapattal kijelölt területtel érdemes kezdeni. Az eredmény legyen feladatlista, felelősökkel és ellenőrizhető bevezetési lépésekkel.
Kapcsolódó szolgáltatások
Kérhet önálló biztonsági átnézést, vagy a Microsoft 365-üzemeltetéséhez is kapcsolhatjuk ezt a munkát. Költöztetés előtt és után, illetve a NIS2-re vagy auditra való felkészülés műszaki feladataiba is be tudunk kapcsolódni.