Gondoskodunk a ránk bízott Azure-rendszerekről
Átnézzük, mi fut az Azure-ban, milyen rendszerekre épül, ki fér hozzá, és hogyan állítható helyre egy hiba után. Kisebb környezeteknél és nagyvállalati IT-csapatok mellett is vállalunk meghatározott üzemeltetési vagy fejlesztési feladatokat.
Erőforrás-felügyelet
Ellenőrizzük a virtuális gépek, tárhelyek és adatbázisok állapotát, terhelését és riasztásait. A támogatás nélkül maradó rendszerek frissítését vagy kiváltását is megtervezzük.
Fiókok és jogosultságok
Megnézzük, kinek van adminisztrátori hozzáférése, és hogyan hagyják jóvá a változtatásokat.
Költségfigyelés
Követjük a költségeket, és megkeressük a kihasználatlan erőforrásokat. A megtakarítási lehetőségeket a használati adatok alapján számoljuk ki.
Mentés és helyreállítás
Külön egyeztetés alapján átnézzük a mentési beállításokat, és visszaállítási próbával ellenőrizzük a mentéseket.
Mit old meg a felhőbe költözés?
Egy elöregedett helyi szerver kiváltásakor összevetjük a helyi és a felhős megoldás költségeit, függőségeit és helyreállítási lehetőségeit. Az Azure-ba költözés után is szükség van frissítésekre, hozzáférés-védelemre és mentésre: a felhő önmagában nem szünteti meg a zsarolóvírus vagy az adatvesztés kockázatát.
16 szerver és 200 felhasználó költöztetése →
Mely feladatokról egyeztetünk külön?
Új rendszer tervezésére, nagyobb költöztetésre, alkalmazások átalakítására és incidens utáni helyreállításra külön ajánlatot adhatunk. A licencek, az Azure-fogyasztás és a támogatásba még be nem vont rendszerek díját is előre tisztázzuk.
Azure Virtual Desktop
Ha távoli munkakörnyezetet szeretne a kollégáknak, nézze meg az Azure Virtual Desktop bevezetését és üzemeltetését.
Csomagok és árak Kapcsolatfelvétel
Az Azure-környezet napi üzemeltetési feladatai
A felhős rendszereket is gondozni kell: követni a terhelést, rendezni a jogosultságokat, ellenőrizni a mentést és figyelni a számlákat. Ezekből a feladatokból vesszük át a megbeszélt részt.
Állapot és kapacitás
Megnézzük, hogyan teljesítenek a gépek, tárhelyek és hálózati elemek. Jelezzük, ha szűkös a kapacitás, vagy a használathoz képest túl nagy egy erőforrás kapacitása.
Jogosultságok és változtatások kezelése
Követjük a felhasználók és alkalmazások jogosultságait, valamint a jóváhagyott módosításokat. Mindenki a munkájához szükséges hozzáférést kapja.
Költség és címkézés
Az erőforrások megjelölésével és csoportosításával követhetővé tesszük, mire megy el a pénz. Költségkereteket és figyelmeztetéseket állítunk be, a módosításokat pedig a tényleges használathoz igazítjuk.
Mentés és helyreállítás
Ellenőrizzük, mi kerül mentésbe, meddig őrizzük meg, és ki tudja visszaállítani. A próbákat ahhoz igazítjuk, mennyi adatvesztést és kiesést tud elviselni a cég.
Milyen adatok szükségesek a felméréshez?
Az Azure-előfizetések és erőforrások listájából, a havi költségekből és a hálózati kapcsolatokból indulunk ki. Megbeszéljük azt is, mely szolgáltatások a legfontosabbak, milyen mentésre van szükség, és milyen változtatást terveznek.
Azure-szabályozás: az utólagos javítástól az előre tisztázott keretekig
Egy növekvő Azure-környezetben könnyű ugyanazokat a hibákat újra elkövetni: lemarad a költséghely, nincs kijelölt felelős, vagy nem a megbeszélt hálózati eléréssel készül el egy erőforrás. Ha ezeket mindig utólag javítjuk, az üzemeltetés folyamatos utánajárássá válik.
A governance azt rendezi, ki miről dönthet, milyen keretek között hozhatunk létre és használhatunk felhős erőforrásokat, és hogyan ellenőrizzük a működést. A szemléletváltás lényege, hogy a visszatérő elvárásokat előre tisztázzuk, és ahol lehet, a létrehozás folyamatába építjük. Nem minden döntéshez kell központi engedély: az ismert keretek között a csapatok önállóan dolgozhatnak.
Először a szabály célját beszéljük meg
Mielőtt technikai korlátozást vezetünk be, legyen világos, milyen problémát oldunk meg vele. Ki viseli a költséget? Mely régiók használhatók? Milyen naplózás szükséges? Mely szolgáltatás lehet nyilvánosan elérhető? A válaszokat az üzleti, pénzügyi, üzemeltetési és biztonsági felelősökkel együtt kell kialakítani, a szervezet méretéhez igazítva.
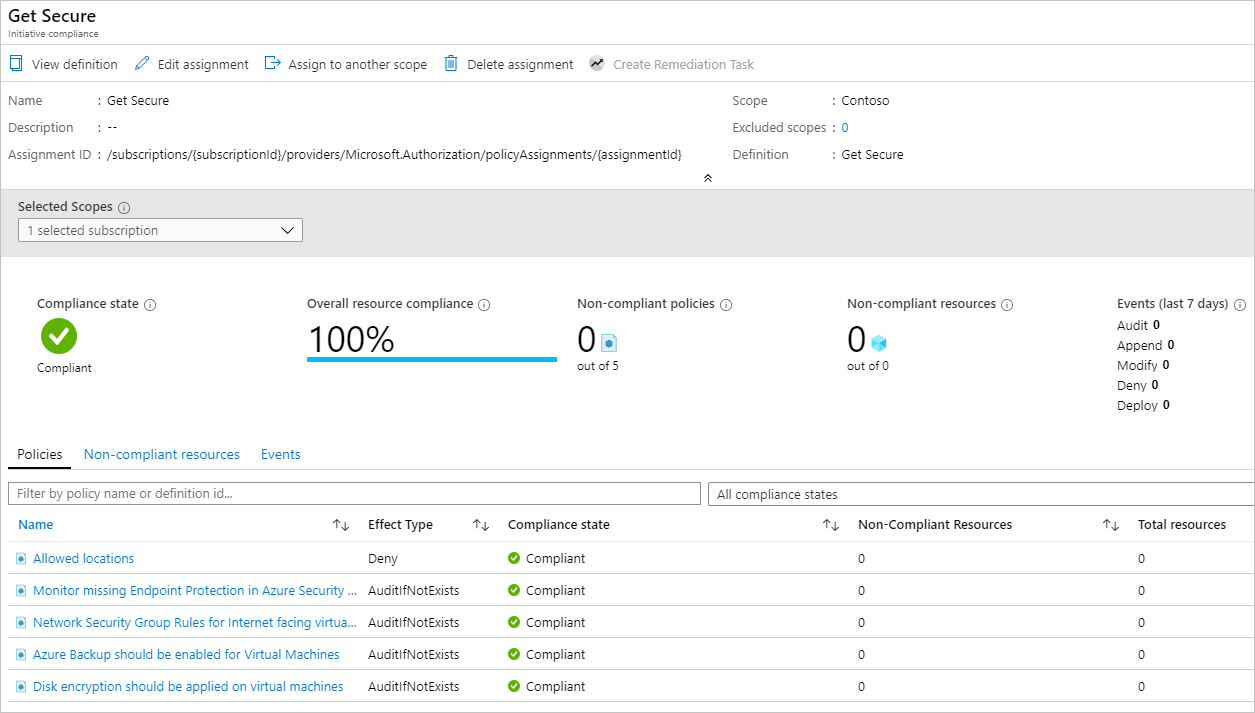
Az Azure Policy ezeknek az elvárásoknak egy részét tudja ellenőrizni és érvényesíteni. Jelezhet eltérést, megakadályozhat nem megfelelő létrehozást vagy módosítást, és bizonyos szabályokkal javítás is végezhető. Nem helyettesíti a hozzáférések kezelését, a költségek értelmezését vagy a felelősök közötti megállapodást.
Fokozatos bevezetés, ismert következményekkel
- Felmérés: nézzük meg a meglévő erőforrásokat, hozzárendeléseket, kivételeket és a döntési felelősöket.
- Audit: ahol a szabály támogatja, először csak az eltéréseket figyeljük. A jelzés önmagában nem tilt és nem javít.
- Próba: elkülönített körben teszteljük a létrehozást, a módosítást és a szabálytalan eseteket is.
- Érvényesítés: a tapasztalatok alapján vezetünk be indokolt korlátozást vagy jóváhagyott javítást, előre egyeztetett hatókörrel és helyreállítási tervvel.
- Felülvizsgálat: megnézzük, mit ér el a szabály, milyen munkát akadályoz, és mely kivételekre nincs már szükség.
A tiltó, azaz deny szabály nem javítja meg automatikusan a régi erőforrásokat, viszont egy későbbi módosításukat is megakadályozhatja. A meglévő eltérések rendezését külön kell megtervezni. A javításra alkalmas Policy-hatásoknál a szükséges jogosultságokat és a javítási feladat hatását is ellenőrizni kell.
A kivételnek legyen gazdája és határideje
Előfordulhat, hogy egy régi alkalmazás vagy átmeneti projekt miatt eltérünk a szabálytól. Legyen leírva az indok, az érintett erőforrás, a jóváhagyó és a felülvizsgálat ideje. A hozzárendelés hatóköréből való kizárás és a dokumentált Policy-felmentés nem ugyanaz: mindkettőt nyilván kell tartani. A felmentéshez lejárat is megadható; ez nem javítja meg automatikusan az erőforrást.
A zöld megfelelőségi jelzés csak az alkalmazott szabályok és azok legutóbbi értékelése alapján ad visszajelzést. Nem bizonyítja a teljes környezet biztonságát vagy a jogszabályi megfelelést. A szabály logikáját és a tényleges működést is érdemes próbával ellenőrizni.
Egyetlen visszatérő problémával is el lehet kezdeni. A belső IT-csapattal tisztázzuk az elvárt működést, kipróbáljuk a hozzá illő szabályt, majd dokumentáljuk a bevezetést és a kivételek kezelését.
Mit érdemes ellenőrizni az Azure Private Endpointoknál?
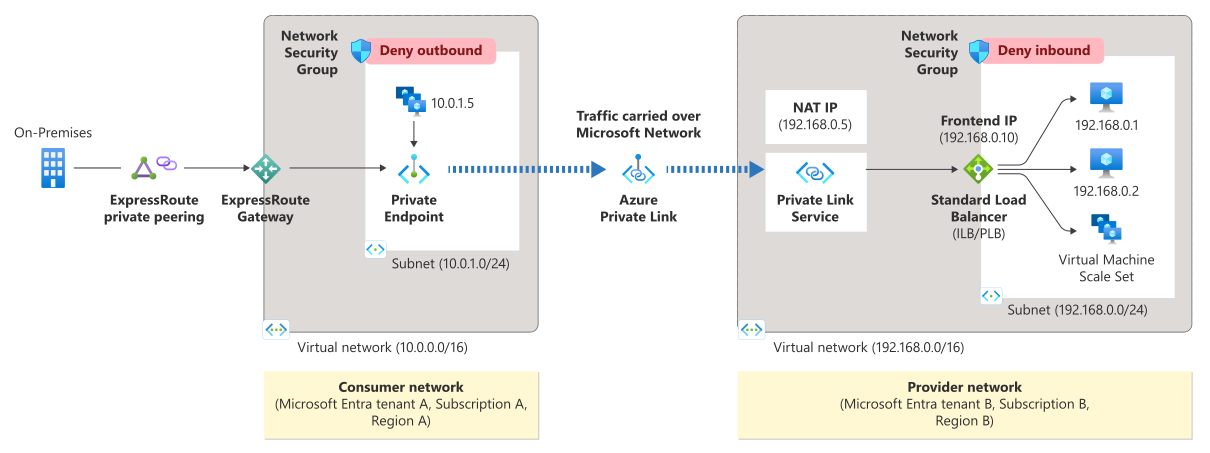
A Private Endpoint lehetővé teszi, hogy egy szolgáltatást az Azure virtuális hálózatából privát IP-címen érjünk el. Ez hasznos például tárolók és adatbázisok hálózati elérésének kialakításakor. Ettől azonban még külön kérdés, ki férhet hozzá az adatokhoz, és milyen kapcsolatok létrehozását engedélyezzük.
A kapcsolat másik előfizetéshez vagy szervezethez is vezethet. Ez lehet szabályos üzleti megoldás, de akkor is fontos ismerni a célját és a felelősét. Forgalmat csak jóváhagyott kapcsolat továbbíthat; a jóváhagyás megfelelő jogosultság mellett automatikus, más esetben kézi lehet.
Egy felülvizsgálat során ezt érdemes végignézni
- Mely szolgáltatáshoz és előfizetéshez kapcsolódik a végpont?
- Ki a cél-erőforrás tulajdonosa, és mire használjuk a kapcsolatot?
- Ki hozhat létre új végpontot, és ki hagyhatja jóvá a kapcsolatot?
- A szolgáltatás nyilvános hálózati elérése megfelel-e az elvárásoknak?
- A szolgáltatás saját hitelesítése és hozzáférés-kezelése megfelelően van-e beállítva?
- Mely kapcsolatok kivételek, és mikor kell őket újra átnézni?
A privát végpont létrehozása önmagában nem feltétlenül tiltja le a szolgáltatás nyilvános elérését. Ezt szolgáltatásonként kell ellenőrizni. Ugyanígy a privát hálózati út nem helyettesíti az adat-hozzáférési jogosultságokat.
Azure Policy segítségével bizonyos elvárások szabályokba foglalhatók. A bevezetést azonban a meglévő kapcsolatok felmérése és tesztelés előzze meg, nehogy egy indokolt üzleti kapcsolatot is megszakítsunk. Az általános tiltás helyett az engedélyezett működést és a kivételek kezelését kell tisztázni.
A DNS-beállításokat is ellenőrizzük: valóban a megfelelő útvonalon érik-e el a kollégák a szolgáltatást? Erről szól Gudszent Ottó Azure Private Endpoints-előadása.
Nézzük át a privát kapcsolatokat, a jóváhagyási jogosultságokat és a dokumentált kivételeket a belső IT-csapattal.
Azure-felülvizsgálatról egyeztetek
Kapcsolódó olvasmány: Azure-környezetek létrehozásának automatizálása. Egy felhős munkánkat az Azure Virtual Desktop esettanulmány mutatja be.